to read complaints and reviews, or file yours.
Next Nexstar 4K Pro TV Box’da Gizli Casus Yazılım Tehdidi
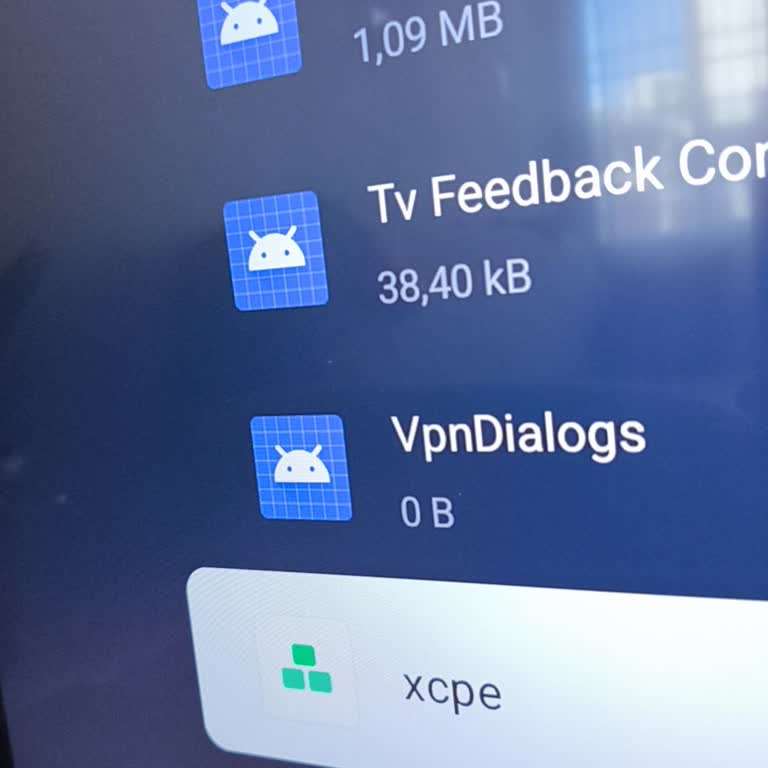

Next markalı Next Nexstar 4K Pro TV Box cihazında yüklü olarak gelen ve “xcpe” adıyla görünen casus yazılım nedeniyle ciddi güvenlik endişesi yaşıyorum. Cihazı yaklaşık 2 aydır kullanıyorum ve bu zararlı yazılımı bugün fark ettim. Yazılım cihazın içine gömülü geldiği için normal yollarla kaldırma imkanım bulunmuyor.
Bu durum, kişisel verilerimin izinsiz toplanabileceği, cihazımın ve ev ağımın güvenliğinin tehdit altında olabileceği endişesine yol açıyor ve cihazı gönül rahatlığıyla kullanamıyorum. Cihaz Amazon üzerinden satın alınmış durumda ve şu ana kadar ne Next ne de Amazon müşteri hizmetleriyle bu konuda bir görüşme yapmadım.
Next’in acilen bir yazılım güncellemesi yayınlayarak xcpe isimli bu casus yazılımı tüm cihazlardan kaldırmasını, kullanıcı güvenliğini sağlayacak şekilde gerekli kontrolleri yapmasını ve bu konuda açık bir bilgilendirme yapmasını istiyorum. Kullanıcıların bilgisi ve izni olmadan bu tür yazılımların cihazlara yüklü gelmesini kesinlikle kabul etmiyorum.

Değerli müşterimiz, Google Cloud Blog tarafından yayımlanan "Shutting the Door on the xcpe Botnet" analizini şirket olarak yakından takip ettik ve inceledik. Bu raporlarda detaylandırıldığı üzere, X. Cpe uygulamasının belirli sürümleri yetkisiz kişilerce manipüle edilmiş (Google lisansı ile üretilen Next Start Pro 4K, Next Start 4K ve Next Stick 4K cihazlardaki X. Cpe sürümleri manipüle edilmemiş baz versiyonlardır) ve cihazları bir botnet ağına dahil eden zararlı modüllerle (Linkfog, Traffmonetizer, Appsalt vb.) donatılmıştır. Kendi siber güvenlik prosedürlerimizde de uyguladığımız gibi, bir yazılımın bu tür zararlı kodlar içerip içermediğini tespit etmenin en kesin yolu, endüstri standardı olan sha-256 kriptografik özet (hash) kimliklerinin İhlal Göstergesi (Indicator of Compromise - IOC) listeleriyle karşılaştırılmasıdır. Google tarafından açıklanan manipüle edildiği tespit edilip zararlı olduğu anlaşılan uygulamalara ait sha-256 imzaları yayınlanmıştır. Next Start Pro 4K, Next Start 4K ve Next Stick 4K cihazlardaki X. Cpe sürümlere ait sha-256 imzalar tespit edilmiş zararlı versiyonlar arasında yer almamaktadır. Next marka cihaz modellerimiz, yazılım sürümlerimiz ve bu donanımlarımızda çalışan X. Cpe uygulamasına ait sha-256 değerleri aşağıda listelenmiştir: • Next Start Pro 4K (Yazılım: utt1.250214.001. C1.0.8_20260520) sha-256: 12BF50A03F1ED9c91A6c0AE0B78DCA882c7005885A178AEDD549CDA27FDE601c • Next Start 4K (Yazılım: ukg3.250518.001. C3.0.6_20251118) sha-256: 15A85BC311c2D75E0F4F94BFC4023D72E36F81A9568AAAF394928CC0432c3B3F • Next Stick 4K (Yazılım: ukg3.250518.001. C3.2.5_20260104) sha-256: 8883c7FBE38B2F70BD078B624E9034AB08e1393E78FE63606CF7c01F076228c 1. Kriptografik Bütünlük ve Varyant Ayrımı: sha-256 algoritması, bir dosyanın kaynak kodunda yapılacak tek bir bitlik değişikliğin bile tamamen farklı ve benzersiz bir özet değeri üretmesini sağlar. Yukarıda beyan ettiğimiz sha-256 kimlikleri, Google Cloud raporlarında yayımlanan, botnet faaliyetlerine karışmış enfekte X. Cpe varyantlarının sha-256 kimlikleriyle kesinlikle eşleşmemektedir. 2. Zararlı Modüllerin Yokluğu: X. Cpe yazılımı, kökeninde cihazlarımızın uzaktan konfigürasyonu için kullandığımız meşru ve standart bir cihaz yönetim aracıdır (TR-069 cwmp). Raporlara konu olan güvenlik ihlali, bu meşru uygulamanın sonradan harici "Nexus" veya "sso Auth" gibi eşlikçi (companion) arka kapı uygulamaları eklenerek silahlaştırılmasıyla ortaya çıkmıştır. Cihazlarımıza ait sha-256 değerlerinin bilinen zararlı (malicious) listelerinde yer almaması; yazılımımızın hiçbir şekilde manipüle edilmediğini, kod bütünlüğünün tam olarak korunduğunu ve cihazlarımızın izinsiz Proxy/botnet görevleri yükleyen ek modüllerden tamamen arındırılmış olduğunu açıkça göstermektedir. 3. Tarama Araçlarında İmza Kontrolü Eksikliği ve Hatalı Tespit (False Positive) : Açık kaynaklı burakztrk/xcpe-guard projesinin github deposunda açılan "Issue #3: [Hatalı Tespit / False Positive] com. Oemservice ve com. OEM. Qa paketlerinin koşulsuz kapatılması temiz Skyworth cihazlarda (Next Start 4K, Strong Leap-S3) yanlış alarm üretiyor" başlıklı hata kaydında da bizzat tecrübe ettiğimiz üzere; xcpe Guard gibi bazı üçüncü parti güvenlik araçları, dosyaların sha-256 imza ve hash bütünlük kontrollerini yapmamaktadır. Kriptografik doğrulama yerine yalnızca paket ismine bakılarak yapılan bu eksik taramalar, meşru OEM servislerimiz olan com. Oemservice ve com. OEM. Qa paketlerini koşulsuz olarak engellemekte ve tamamen temiz olan cihazlarımızı "enfekte olmuş" gibi göstererek haksız yere yanlış alarm (false positive) üretmektedir. Bu durum, imza kontrolü yapılmadan salt paket adıyla cihaz engellemenin teknik açıdan ne kadar yanıltıcı ve hatalı bir yaklaşım olduğunu ispatlamaktadır. Bu durum doğrulanmaktadır. Özetlemek gerekirse; kriptografik özet (hash) doğrulama metodolojisine dayanarak yaptığımız kapsamlı analiz sonucunda; Next Start Pro 4K, Next Start 4K ve Next Stick 4K cihazlarımızda kurulu olan X. Cpe uygulamalarının, raporlanan zararlı X. Cpe varyantları ile yapısal ve kod bazında hiçbir ilgisi bulunmamaktadır. Açık kaynaklı bazı araçların imza doğrulaması yapmadan ürettiği asılsız alarmlara rağmen, beyan ettiğimiz sha-256 kimlikleri, ilgili uygulamanın cihazlarımızda yalnızca orijinal, meşru donanım ve ağ yönetim amaçlarımız doğrultusunda tamamen zararsız bir biçimde çalıştığını teknik olarak kanıtlamaktadır. Müşterilerimiz cihazlarımızı güvenle kullanmaya devam edebilirler. Next ailesi olarak, yıllardır olduğu gibi bugün de şeffaflık ilkemizden ödün vermeden tüm donanım ve yazılım ürünlerimizin sonuna kadar arkasındayız. Ürünlerimizi evlerinizde gönül rahatlığıyla kullanmaya devam edebilir, her türlü soru ve teknik destek ihtiyacınızda uzman ekiplerimize güvenebilirsiniz.